Một số cuộc tấn công mạng điển hình trong giai đoạn 2015 - 2020
Một số cuộc tấn công mạng điển hình trong giai đoạn 2015 - 2020
I. WannaCry (2017)
Tổng quan:
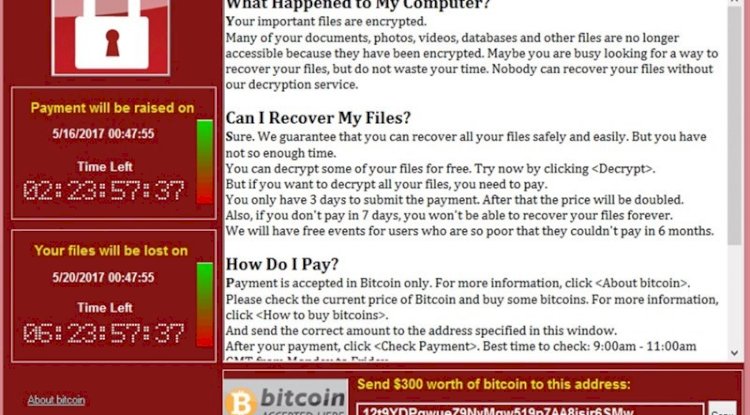
WannaCry còn được gọi là WannaDecryptor 2.0, là một phần mềm độc hại mã độc tống tiền tự lan truyền trên các máy tính sử dụng Microsoft Windows. Vào tháng 5 năm 2017, một cuộc tấn công không gian mạng quy mô lớn sử dụng nó được đưa ra, tính tới ngày 15 tháng 5 (3 ngày sau khi nó được biết đến) gây lây nhiễm trên 230.000 máy tính ở 150 quốc gia, yêu cầu thanh toán tiền chuộc từ 300 tới 600 Euro bằng bitcoin với 20 ngôn ngữ (bao gồm tiếng Thái và tiếng Trung Quốc). Hiện thời người ta biết tới 5 tài khoản bitcoin của họ, đến nay chỉ có không hơn 130 người chịu trả tiền, thu nhập tối đa chỉ khoảng 30.000 Euro.
Cuộc tấn công này đã ảnh hưởng đến Telefónica và một số công ty lớn khác ở Tây Ban Nha, cũng như các bộ phận của Dịch vụ Y tế Quốc gia (NHS) của Anh, FedEx và Deutsche Bahn. Các mục tiêu khác ở ít nhất 99 quốc gia cũng được báo cáo là đã bị tấn công vào cùng một thời điểm. Hơn 1.000 máy tính tại Bộ Nội vụ Nga, Bộ Khẩn cấp Nga và công ty viễn thông của Nga MegaFon, được báo cáo là bị dính mã độc này.
WannaCry được cho là sử dụng khai thác lỗ hổng EternalBlue, được Cơ quan An ninh Quốc gia Hoa Kỳ (NSA) phát triển để tấn công máy tính chạy hệ điều hành Microsoft Windows. Mặc dù một bản vá để loại bỏ các lỗ hổng này đã được ban hành vào ngày 14 tháng 3 năm 2017, sự chậm trễ trong việc cập nhật bảo mật làm cho một số người dùng và các tổ chức dễ bị tấn công.
Người tấn công:
Chuyên gia IT của Google Neel Netha vào ngày 15-5 đã đưa mã lên mạng, cho thấy những tương tự giữa WannaCry và một số virus từ một loạt các cuộc tấn công mạng trước đây, mà bị cho là xuất phát từ Bắc Triều Tiên. Công ty An ninh mạng Nga Kaspersky giải thích sau khi phân tích mã này, khám phá của Mehta "hiện tại là dấu vết quan trọng nhất về xuất xứ của WannaCry". Theo Kaspersky những mã này cho thấy nó xuất phát từ nhóm tin tặc Lazarus. Nhóm này bị cho là chịu trách nhiệm cho vụ tấn công vào hãng phim Sony Pictures trong năm 2014. Cuộc tấn công này được cho là để trả thù cho một cuốn phim của Sony, mà chế giễu lãnh tụ Bắc Triều Tiên Kim Jong Un. Tuy nhiên các nhà khoa học cho biết những dấu vết này chưa đủ để chứng minh.
Người bị tấn công:
Tất cả những người sử dụng các thiết bị điện tử sử dụng hệ điều hành Windows.
Mục đích:
Để lấy lại thông tin, các tin tặc yêu cầu thanh toán tiền chuộc từ 300 tới 600 Euro bằng bitcoin với 20 ngôn ngữ.
Cách tấn công đã dùng:
Khi lây nhiễm vào một máy tính mới, WannaCry sẽ liên lạc với một địa chỉ web từ xa và chỉ bắt đầu mã hóa các tập tin nếu nó nhận ra địa chỉ web đó không thể truy cập được. Nhưng nếu nó có thể kết nối được, WannaCry sẽ tự xóa bản thân – một chức năng có thể đã được cài đặt bởi người tạo ra nó như một "công tắc an toàn" trong trường hợp phần mềm trở nên không kiểm soát được. Một chuyên gia công nghệ khám phá ra địa chỉ web không được đăng ký này và mua nó với giá chưa đến 10 Euro, vụ tấn công tạm thời được ngăn chặn. Ngay sau đó, các biến thể của WannaCry đã được sửa code lại nhanh chóng lây lan trở lại với phiên bản 2.0.
Các định dạng file mà WannaCry mã hóa:
.doc,.docx,.xls,.xlsx,.ppt,.pptx,.pst,.ost,.msg,.eml,.vsd,.vsdx,.txt,.csv,.rtf,.123,.wks,.wk1,.pdf,.dwg,.onetoc2,.snt,.jpeg,.jpg,.docb,.docm,.dot,.dotm,.dotx,.xlsm,.xlsb,.xlw,.xlt,.xlm,.xlc,.xltx,.xltm,.pptm,.pot,.pps,.ppsm,.ppsx,.ppam,.potx,.potm,.edb,.hwp,.602,.sxi,.sti,.sldx,.sldm,.sldm,.vdi,.vmdk,.vmx,.gpg,.aes,.ARC,.PAQ,.bz2,.tbk,.bak,.tar,.tgz,.gz,.7z,.rar,.zip,.backup,.iso,.vcd,.bmp,.png,.gif,.raw,.cgm,.tif,.tiff,.nef,.psd,.ai,.svg,.djvu,.m4u,.m3u,.mid,.wma,.flv,.3g2,.mkv,.3gp,.mp4,.mov,.avi,.asf,.mpeg,.vob,.mpg,.wmv,.fla,.swf,.wav,.mp3,.sh,.class,.jar,.java,.rb,.asp,.php,.jsp,.brd,.sch,.dch,.dip,.pl,.vb,.vbs,.ps1,.bat,.cmd,.js,.asm,.h,.pas,.cpp,.c,.cs,.suo,.sln,.ldf,.mdf,.ibd,.myi,.myd,.frm,.odb,.dbf,.db,.mdb,.accdb,.sql,.sqlitedb,.sqlite3,.asc,.lay6,.lay,.mml,.sxm,.otg,.odg,.uop,.std,.sxd,.otp,.odp,.wb2,.slk,.dif,.stc,.sxc,.ots,.ods,.3dm,.max,.3ds,.uot,.stw,.sxw,.ott,.odt,.pem,.p12,.csr,.crt,.key,.pfx,.der
Hậu quả:
Trên 200.000 nạn nhân và trên 230.000 máy tính bị nhiễm.
Cuộc tấn công mã độc tống tiền ảnh hưởng đến nhiều bệnh viện NHS ở Anh. Vào ngày 12 tháng 5, một số dịch vụ NHS đã phải từ chối những trường hợp khẩn cấp không trầm trọng lắm, và một số xe cứu thương phải đi nơi khác. Vào năm 2016, hàng ngàn máy tính trong 42 ủy thác NHS riêng biệt ở Anh được báo cáo vẫn đang chạy Windows XP. Nissan Motor Manufacturing UK, Tyne and Wear, một trong những nhà máy sản xuất ô tô hiệu quả nhất của Châu Âu đã ngừng sản xuất sau khi ransomware này nhiễm vào một số hệ thống của họ. Renault cũng ngừng sản xuất tại một số địa điểm trong một nỗ lực để ngăn chặn sự lây lan của ransomware. Hơn 1.000 máy tính tại Bộ Nội vụ Nga, Bộ Khẩn cấp Nga và công ty viễn thông của Nga MegaFon, cũng bị nhiễm.
Ở Anh, vào ngày 13 tháng năm 2017 vụ tấn công WannaCry trở thành một đề tài chính trị tranh cãi ở Anh Quốc, với những cáo buộc là Đảng Bảo thủ (đảng cầm quyền) tài trợ quá ít cho NHS như một phần của các biện pháp thắt lưng buộc bụng của chính phủ, đặc biệt là từ chối trả thêm để giữ bảo vệ hệ thống lỗi thời Windows XP từ các cuộc tấn công như vậy. "Bộ trưởng Y tế" của phe đối lập Jon Ashworth cáo buộc Bộ trưởng Y tế Jeremy Hunt từ chối hành động về một lưu ý quan trọng từ Microsoft, Trung tâm Quốc gia Cyber Security (NCSC) và Cơ quan Tội phạm Quốc gia hai tháng trước đây. Trên thực tế, mã độc tống tiền đã tấn công các bệnh viện đều đặn từ một khoảng thời gian gần đây. Một thăm dò FoI của RES công bố vào tháng 2 cho thấy 88 trong số 260 bệnh viện NHS bị tấn công bởi mã độc tống tiền từ giữa 2015 cho tới cuối năm 2016. Imperial College Healthcare bị tấn công 19 lần trong 12 tháng.
II. Vụ tin tặc tấn công các sân bay tại Việt Nam (2016)
Tổng quan:
Vụ tin tặc tấn công các sân bay tại Việt Nam 2016 là vụ tấn công của các tin tặc (hacker) vào chiều 29 tháng 7 năm 2016 vào một số màn hình hiển thị thông tin chuyến bay tại khu vực làm thủ tục chuyến bay của các Sân bay quốc tế Tân Sơn Nhất, Sân bay quốc tế Nội Bài, Sân bay quốc tế Đà Nẵng, Sân bay Phú Quốc. Các màn hình của sân bay đã bị chèn những hình ảnh và nội dung câu chữ xúc phạm Việt Nam và Philippines, xuyên tạc các nội dung về Biển Đông. Hệ thống phát thanh của sân bay cũng phát đi những thông điệp tương tự. Đồng thời website của Vietnam Airlines cũng bị hack với 411.000 dữ liệu của hành khách đi máy bay đã bị hacker thu thập và phát tán. Cuộc tấn công website và hệ thống thông tin sân bay này được đánh giá là lớn nhất từ trước đến nay vào hệ thống thông tin hàng không của Việt Nam.
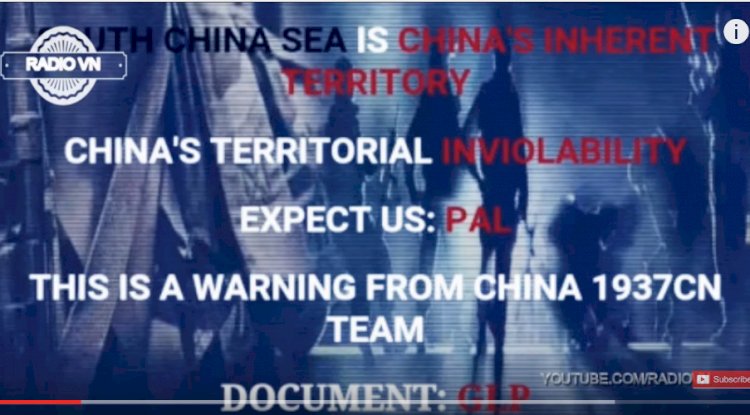
Người tấn công:
Thủ phạm gây ra vụ tấn công được xác định do nhóm tin tặc 1937CN. 1937CN là nhóm tin tặc khá nổi tiếng và thuộc hàng mạnh nhất Trung Quốc. Nhóm này đã gây ra 36.820 cuộc tấn công ghi nhận được. Vào tháng 5 năm 2014, khi Trung Quốc hạ đặt giàn khoan HD-981 vào vùng biển Việt Nam tuyên bố chủ quyền, nhóm tin tặc này đã tấn công hàng trăm website của Việt Nam. Ngày Quốc khánh Việt Nam năm 2014, khoảng 450 website tại Việt Nam cũng bị tấn công bởi nhóm tin tặc 1937CN.
Ngày 30 tháng 7, trên website được cho là của nhóm 1937CN, nhóm này đã lên tiếng phủ nhận trách nhiệm trước các cáo buộc tấn công sân bay và hàng không Việt Nam. Còn các lãnh đạo tập đoàn công nghệ BKAV thì cho rằng "sự việc đang trong quá trình điều tra nên chưa thể cung cấp thông tin”.
Người bị tấn công:
Các sân bay lớn của Việt Nam bao gồm: Sân bay quốc tế Tân Sơn Nhất, Sân bay quốc tế Nội Bài, Sân bay quốc tế Đà Nẵng, Sân bay Phú Quốc. Các hãng hàng không của Việt Nam, đặc biệt là Vietnam Airlines.
Mục đích:
Sau khi thua cuộc trước Philippines trong cuộc chiến pháp lý tại Tòa án Trọng tài thường trực ở The Hague trong vụ án Philippines kiện Trung Quốc về đường lưỡi bò vào ngày 12 tháng 7 năm 2016, các chiến binh mạng Trung Quốc trút giận bằng các vụ tin tặc. Theo Anni Piiparinen trang trên Diplomat hôm 22/7, chỉ trong vài giờ sau Phán quyết PCA, ít nhất 68 website của chính phủ Philippines bị tấn công từ chối dịch vụ (DDoS).
Cuộc tấn công tin tặc này theo sau một cuộc tranh cãi dính líu tới một nữ du khách người Trung Quốc tại một trong hai phi trường đã bị hack, Sân bay quốc tế Tân Sơn Nhất. Nữ du khách này đã than phiền rằng, hộ chiếu của cô đã bị viết bậy trên trang có bàn đồ đường lưỡi bò, đánh dấu khu vực mà Trung Quốc cho là thuộc chủ quyền của mình ở Biển Đông. Những hộ chiếu Trung Quốc cấp từ năm 2012 đã đổi bản đồ thêm vào đường lưỡi bò.
Cách tấn công đã dùng:
Cuộc tấn công của các tin tặc bắt đầu vào lúc 13 giờ 46 phút ngày 29 tháng 7 tại Cảng hàng không quốc tế Tân Sơn Nhất và 16 giờ 7 phút tại cảng hàng không quốc tế Nội Bài.
Các hệ thống máy tính làm thủ tục hàng không của Hãng Hàng không VietJet Air, Vietnam Airlines (bao gồm VASCO) tại nhà ga quốc nội của sân bay Tân Sơn Nhất, hệ thống thiết bị thông tin chuyên ngành hàng không (màn hình thông tin chuyến bay, hình máy tính phục vụ check-in tại quầy thủ tục của Vietnam Airlines, hệ thống phát thanh) tại Nhà ga hành khách T1 của sân bay Nội Bài bị tấn công xâm nhập mạng phải dừng hoạt động. Hai sân bay Đà Nẵng và Phú Quốc cũng trong tình trạng tương tự. Riêng với website của Vietnam Airlines, tin tặc tấn công bằng cách điều hướng sang một trang khác, đồng thời tiết lộ thông tin cá nhân bảo mật của các khách hàng.
Hiệp hội An toàn thông tin Việt Nam (VNISA) cho biết trong thông cáo phát đi chiều tối 1/8, cuộc tấn công vào hệ thống thông tin ngành hàng không đã được chuẩn bị công phu (sử dụng mã độc không bị nhận diện bởi các các phần mềm chống virus); xâm nhập cả chiều sâu (kiểm soát cả một số máy chủ quan trọng như cổng thông tin, cơ sở dữ liệu khách hàng) và chiều rộng (nhiều máy tính ở các bộ phận chức năng khác nhau, vùng miền khác nhau đều bị nhiễm); phát động tấn công đồng loạt và có liên quan tới các sự kiện kinh tế, chính trị.
Việc website bị deface và hệ thống âm thanh, màn hình thông báo tại nhà ga bị chiếm quyền cho thấy hacker đã xâm nhập được sâu vào hệ thống. Khả năng lớn là máy quản trị viên đã bị kiểm soát, theo dõi bởi phần mềm gián điệp (spyware).
Đây là cách thức tấn công không mới, thông thường các phần mềm gián điệp này lợi dụng lỗ hổng an ninh trong file văn bản (Word, Excel, Power Point) để phát tán. Các phần mềm gián điệp này không phải là những virus lây nhiễm một cách ngẫu nhiên vào hệ thống mà được phát tán một cách có chủ đích".
Một kịch bản tấn công đơn giản thường được những kẻ đứng đằng sau mạng lưới ngầm này sử dụng để phát tán phần mềm gián điệp là gửi email đính kèm các file văn bản với nội dung là một văn bản có thật của nơi bị tấn công, địa chỉ email là có thật, mở file ra thì đúng là có nội dung có thật nhưng đồng thời lại bị nhiễm virus do trong file có chứa sẵn phần mềm gián điệp.
Khi các file văn bản này được mở ra, phần mềm gián điệp sẽ xâm nhập, kiểm soát máy tính. Chúng ẩn náu bằng cách giả dạng các phần mềm phổ biến như Windows Update, Adobe Flash, Bộ gõ Unikey, Từ điển…
Chúng chỉ hoạt động khi có lệnh của những kẻ điều khiển chúng nên rất khó phát hiện. Các mã độc này âm thầm đánh cắp thông tin… gửi về máy chủ điều khiển, đồng thời thông qua máy chủ điều khiển, chúng nhận lệnh để thực hiện các hành vi phá hoại khác.
Hậu quả:
Ngoài việc thay đổi nội dung trên website của Vietnam Airlines bằng cách chiếm quyền domain và chuyển sang trang web xấu ở nước ngoài, nhóm hacker 1937CN còn tung ra danh sách các khách hàng của hãng hàng không này. Bằng Tập tin Microsoft Excel nặng khoảng gần 100 MB, nhóm tin tặc đã công khai các dữ liệu của hơn 400.000 thành viên Golden Lotus. Ban đầu tập tin này được chia sẻ trên trang Pastebin nhưng sau đó được lan truyền khắp các trang web bị tấn công.
Danh sách này cũng không chỉ có những khách hàng người Việt Nam mà còn có cả khách hàng nước ngoài đến từ nhiều quốc gia như Nga, Đức, Canada, Nhật Bản, Hàn Quốc... phần lớn khách hàng trong số này là các lãnh đạo, quản lý cơ quan Nhà nước, ngân hàng, doanh nghiệp lớn trong nhiều lĩnh vực... Những thông tin trong file dữ liệu bao gồm họ tên, ngày sinh, địa chỉ thường trú, đơn vị làm việc, số điện thoại, quốc tịch, ngày tham gia chương trình, điểm tích lũy, mật khẩu tài khoản GLP… Trong đó, địa chỉ email của khách hàng đã được thay thế bằng các ký tự xxxxx. Trong file dữ liệu khách hàng đã được đăng tải trên internet không thấy có thông tin về thẻ tín dụng. Các khách hàng lo lắng về khả năng thông tin thẻ có thể bị lấy cắp nhưng hacker không công bố mà để sử dụng vào mục đích khác.
Theo ông Vũ Ngọc Sơn - Phó Chủ tịch Phụ trách mảng chống mã độc của BKAV thì: " những gì hacker đăng tải công khai trên mạng chỉ là "phần nổi" trong số dữ liệu mà tin tặc nắm được. Và việc chia sẻ thông tin của hơn 400.000 khách hàng Golden Lotus, hacker muốn cho thấy chúng đã xâm nhập được sâu vào hệ thống của Vietnam Airlines thế nào. Nhưng chắc chắn chúng sẽ không đưa hết lên mạng và sẽ giữ lại các thông tin nhạy cảm, có thể là thông tin thẻ ngân hàng, cho mục đích riêng"[10]
Tại các sân bay Phú Quốc, Đà Nẵng, Nội Bài, Tân Sơn Nhất, hành khách phải check-in bằng tay do Internet bị cắt để ngăn chặn hacker. Tại sân bay Nội Bài tất cả các màn hình và loa phát thanh tạm thời ngưng hoạt động để ngăn chặn hacker phát thông tin giả mạo. Các hãng hàng không phải sử dụng loa tay để thông báo cho khách. Hơn 100 chuyến bay bị ảnh hưởng, trong đó hàng chục chuyến bay bị chậm giờ từ 15 phút cho đến hơn 1 tiếng.
III. Equifax (2017)
Tổng quan:
Vụ tấn công Equifax năm 2017 là một trong số các vụ xâm phạm dữ liệu lớn nhất lịch sử nước Mỹ. Equifax cho biết tin tặc đã truy cập thông tin từ giữa tháng 5 đến cuối tháng 7 năm 2017 khi công ty phát hiện ra. Các bị cáo bị cáo buộc đã chuyển lưu lượng truy cập qua 34 máy chủ tại gần 20 quốc gia để cố gắng che giấu vị trí thực sự của họ.
Công ty xếp hạng tín dụng Equifax nắm giữ dữ liệu của hơn 820 triệu người tiêu dùng cũng như thông tin về 91 triệu doanh nghiệp.
Ông Bowdich cho biết cho đến nay chưa có bằng chứng nào về việc dữ liệu đã được sử dụng để chiếm đoạt tài khoản ngân hàng hoặc thẻ tín dụng của một ai.
Người tấn công:
Thủ phạm gây ra vụ tấn công được xác định do bốn sĩ quan quân đội Trung Quốc gây ra.
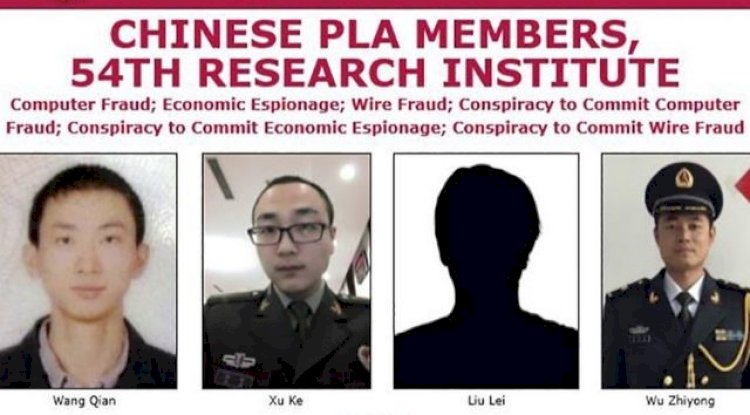
Theo các tài liệu của tòa án, bốn người này được cho là thành viên của Viện nghiên cứu thứ 54 của Quân đội Giải phóng Nhân dân Trung Hoa.
Họ dành nhiều tuần xâm nhập hệ thống của Equifax, phá vỡ hệ thống mạng bảo mật và đánh cắp dữ liệu cá nhân, các tài liệu cho biết.
Người bị tấn công:
Khoảng 147 triệu người đã bị lộ thông tin cá nhân, bao gồm mã số an sinh xã hội, sinh nhật, bằng lái xe khi Equifax bị hack. Hacker dành nhiều tuần trong hệ thống Equifax, đột nhập mạng máy tính, đánh cắp bí mật công ty và dữ liệu cá nhân. Hacker điều chỉnh traffic qua xấp xỉ 34 máy chủ đặt tại gần 20 nước để che giấu tung tích.
Mục đích:
Truy cập vào hệ thống dữ liệu, đánh cắp toàn bộ các thông tin về tên khách hàng, số an ninh, ngày sinh, địa chỉ và số bằng lái xe của họ.
Cách tấn công đã dùng:
Hacker dành nhiều tuần trong hệ thống Equifax, đột nhập mạng máy tính, đánh cắp bí mật công ty và dữ liệu cá nhân. Hacker điều chỉnh traffic qua xấp xỉ 34 máy chủ đặt tại gần 20 nước để che giấu tung tích.
Hậu quả:
Khoảng 147 triệu người đã bị lộ thông tin cá nhân, bao gồm mã số an sinh xã hội, sinh nhật, bằng lái xe khi Equifax bị hack.
Do quy mô quá lớn và dính líu tới quá nhiều thông tin tài chính nhạy cảm của quá nhiều người Mỹ, ảnh hưởng của vụ tấn công đến Equifax và ngành công nghiệp tín dụng cũng vô cùng sâu rộng. Công ty đồng ý bồi thường tối đa 700 triệu USD để dàn xếp các cáo buộc phạm pháp và trả tiền cho người dùng.
Bê bối làm náo loạn Equifax, buộc CEO Richard Smith phải ra đi và dẫn tới hàng loạt phiên điều trần trước quốc hội vì chậm chạp trong tiết lộ vụ xâm phạm.
IV. Vụ tấn công của Shadow Brokers (2016)
Tổng quan:
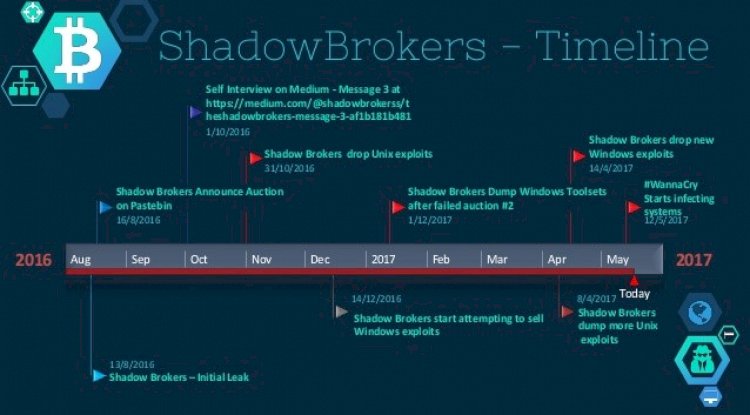
Đầu năm 2016, Shadow Brokers đã đưa công cụ hack NSA (Cơ quan An ninh Quốc gia Hoa Kỳ) lên mạng. Họ cũng phát tán ngày càng nhiều, bao gồm cả các công cụ khai thác lỗ hổng trên máy Windows, sau khi không thể bán chúng trong một cuộc đấu giá trực tuyến.
Người tấn công:
The Shadow Brokers (TSB). The Shadow Brokers là một nhóm hacker xuất hiện lần đầu tiên vào mùa hè năm 2016. TSB ban đầu cho biết những rò rỉ là từ nhóm hoạt động đe dọa Equation Group, có liên kết với đơn vị Tailored Access Operations của NSA.
Người bị tấn công:
Jake Williams đang ở thành phố Orlando, bang Florida, nơi ông lưu trú trong một chuyến tập huấn về an ninh mạng. Khi vào trang mạng xã hội Twitter theo thói quen, Williams tá hỏa khi phát hiện mình đã bị tin tặc tấn công. Williams, 40 tuổi, là một chuyên gia an ninh mạng.
Ông từng là một y tá quân y trước khi làm việc cho Cơ quan An ninh quốc gia (NSA) của Mỹ từ năm 2008 đến 2013, hiện làm chủ Công ty An ninh mạng Rendition Infosec do chính ông sáng lập. Ông từng viết trên trang blog của công ty này để cảnh báo mọi người về mối nguy hại do nhóm hacker mang tên Shadow Brokers tạo ra trên môi trường mạng Internet.
Và điều mà ông Williams phát hiện là một lời “đáp trả” nghiêm trọng từ Shadow Brokers dành cho ông và cơ quan cũ của ông, NSA. Shadow Brokers nêu vanh vách về công việc mà Williams làm trước đây khi còn làm việc tại đơn vị tình báo mạng của NSA – Đơn vị tác chiến xâm nhập theo yêu cầu (TAO). Đây là công việc tuyệt mật, Williams chưa từng hé môi chia sẻ với ai, kể cả người thân trong gia đình.
Chưa hết, Shadow Brokers còn “thả bom” vào trang Twitter của Williams những chi tiết kỹ thuật về các công cụ chiến tranh mạng và các hoạt động tấn công mạng bí mật của NSA mà Williams là người thực hiện. Shadow Brokers nắm rất rõ hoạt động của TAO, những thông tin mà ngay cả nhiều nhân viên trong TAO cũng không thể có được. “Tôi có cảm giác như bị ai đá vào hông” – Williams nói và đưa ra nhận định phải là người có mức độ an ninh cao bên trong NSA mới có thể nắm được những thông tin này.
Mục đích:
Vụ tấn công kho vũ khí mạng của NSA do nhóm hacker Shadow Brokers thực hiện với mục đích vét sạch các loại vũ khí tối tân nhất mà cơ quan này có được, rồi sau đó tung lên các diễn đàn mạng xã hội để các nhóm tin tặc tha hồ lợi dụng gây ra hàng loạt vụ tấn công mạng khắp thế giới trong thời gian gần đây.
Cách tấn công đã dùng:
Một trong các công cụ Hacking được công bố gọi là Eternalromance, chứa một giao diện dễ sử dụng và khai thác hệ thống Window thông qua các cổng TCP 445 và 139. Các lỗ hổng của hệ điều hành Window được công bố gồm: EternalBlue (MS17-010), EmeraldThread (MS10-06), EternalChampion (CVE-2017-0146 và CVE-2017-0147), ErraticGopher (lỗ hổng trên Windows Vista - không được hỗ trợ), EsikmoRoll (MS14-068), EternalRomance (MS17-010), EducatedScholar (MS09-050), EternalSynergy (MS17-010), Eclipsed Wing (MS08-067).
Bên cạnh đó, nhóm tin tặc Shardow Brokers còn khai thác lỗ hổng zero-day (CVE-2016-6366) ExtraBacon qua giao thức SNMP - giao thức tầng ứng dụng trong phần mềm Cisco ASA cho phép tin tặc không cần xác thực từ xa để khởi động lại hệ thống hoặc thực thi mã tùy ý, từ đó chiếm quyền kiểm soát thiết bị. Một hành vi tấn công hệ thống của Cisco cũng được khai thác thông qua tệp tin giải mã lưu lượng mạng riêng ảo (VPN) Cisco PIX và cấy mã độc vào bo mạch chủ firmware nhằm che dấu hành vi và xóa dấu vết.
Hậu quả:
Vụ tấn công kho vũ khí mạng đã gần như đánh sập hoàn toàn uy tín tình báo mà NSA đã gây dựng nhiều năm. Ban đầu, ít ai biết được NSA đã bị Shadow Brokers tấn công. Đến khi xảy ra vụ mã độc tống tiền WannaCry tấn công mạng máy tính toàn cầu hồi tháng 5-2017, thế giới mới được biết đến công cụ mà bọn tin tặc sử dụng để phát triển WannaCry được lấy xuống từ mạng xã hội. Không chỉ một mà nhiều công cụ mã độc đã được giới tin tặc chia sẻ cho nhau từ nhiều tháng, được phát hiện do nhóm tin tặc Shadow Brokers tung lên mạng từ tháng 8-2016.
Và không chỉ có WannaCry. Vài tháng sau, thêm một vài mã độc nữa như Bad Rabbit và đặc biệt nguy hiểm là Petya cũng được bọn tin tặc phát triển trên nền tảng các công cụ của NSA. Mã độc tống tiền kiểu WannaCry đã trở thành một nạn dịch trên hệ thống mạng Internet toàn cầu. NSA có thể tự an ủi vì không phải chỉ riêng cơ quan này bị tấn công, lấy cắp các vũ khí mạng.
Từ tháng 3-2017, Trung tâm Tình báo mạng của CIA cũng trở thành nạn nhân của các tin tặc lấy các công cụ gián điệp mạng tuồn cho trang WikiLeaks đăng công khai trên Internet, với tên gọi là Vault7 và Vault8. Vụ tấn công đó cho đến nay cũng chưa tìm được lời giải đáp cụ thể nào.
V. Uber (2016)
Tổng quan:
Cuối năm 2016, Công ty Uber đã bị tin tặc tấn công và lấy cắp dữ liệu cá nhân, bao gồm số điện thoại, địa chỉ email và tên của 57 triệu người dùng ứng dụng Uber. Trong số đó, tin tặc đã lấy cắp 600.000 giấy phép lái xe của các lái xe cho công ty.
Jeremiah Grossman, giám đốc chiến lược an ninh của công ty bảo mật SentinelOne, nói đây không phải là một vụ hack phức tạp. Các công ty thường xuyên vô tình lưu các thông tin xác thực trong mã nguồn được tải lên GitHub.
Người tấn công:
Uber cho biết hai kẻ tấn công đã đột nhập vào công ty. Công ty cũng cho biết các chuyên gia bên ngoài chưa thấy bằng chứng cho thấy tin tặc đã truy cập các loại thông tin khác.
Người bị tấn công:
Công ty Uber và 57 triệu người dùng ứng dụng Uber.
Mục đích:
Truy cập vào hệ thống dữ liệu, lấy cắp dữ liệu cá nhân, bao gồm số điện thoại, địa chỉ email và tên của người dùng ứng dụng Uber. Trong số đó, tin tặc đã lấy cắp 600.000 giấy phép lái xe của các lái xe cho công ty.
Cách tấn công đã dùng:
Khosrowshahi nói rằng các hacker đã truy cập dữ liệu thông qua một dịch vụ đám mây của bên thứ ba. Theo Bloomberg, chúng đã đột nhập tài khoản GitHub của Uber, một trang web mà nhiều kỹ sư và công ty sử dụng để lưu trữ mã và theo dõi các dự án. Ở đó, hacker đã tìm thấy tên người dùng và mật khẩu, truy cập dữ liệu người dùng Uber lưu trữ trong máy chủ Amazon.
Hậu quả:
Uber đã trả cho hacker 100.000 USD để "bịt miệng"
Thay vì cảnh báo người dùng và chính quyền về vụ tấn công dữ liệu, Uber đã trả cho các hacker số tiền 100.000 USD để chúng phá hủy dữ liệu đã lấy cắp.
Các cố vấn pháp luật luôn khuyến cáo các công ty không trả tiền cho tin tặc, đồng thời báo cáo các vi phạm cho cơ quan chức năng.
Theo Andrea Matwyshyn, giáo sư luật và khoa học máy tính tại trường Đại học Northeastern, nếu các công ty giúp bọn tội phạm mạng kiếm tiền từ các vụ hack, chúng sẽ chỉ tiếp tục hack để kiếm tiền.
Các rắc rối pháp lý mới
Matwyshyn nói rằng có thể Uber sẽ phải đối mặt với hậu quả từ cả hai cơ quan tiểu bang và liên bang. Bốn mươi tám tiểu bang đã có luật về việc thông báo các vụ vi phạm bảo mật, yêu cầu các công ty phải thông báo khi bị tin tặc truy cập vào thông tin cá nhân, trong đó có cả California, nơi Uber đặt trụ sở chính.
Các luật sư bang New York và Massachusetts đã mở các cuộc điều tra vào vụ vi phạm dữ liệu. Tại Washington, Thượng nghị sĩ Richard Blumenthal đã yêu cầu Uỷ ban Thương mại Liên bang (FTC) phải có hành động với Uber và áp đặt hình phạt đáng kể.
Theo các nhà phân tích, vụ việc có thể không ảnh hưởng đến thái độ của người dùng với Uber, nhưng sẽ tốn kém cho Uber, hãng sẽ phải giàn xếp và vụ kiện và phí pháp lý.
VI. Cuộc tấn công DDoS lớn nhất lịch sử - 1,35 TBps nhắm vào GitHub
-
Thời gian :
Ngày 28/02/2018
-
Người tấn công :
Những nghi ngờ về thủ phạm gây ra vụ tấn công này đều hướng Baidu của Trung Quốc.
-
Người bị tấn công :
Cuộc tấn công DDoS lớn nhất lịch sử - 1,35 TBps nhắm vào GitHub
-
Mục đích :
Hiện đang trở thành mục tiêu của một chiến dịch tấn công lừa đảo (phishing attack) được thiết kế đặc biệt để thu thập và đánh cắp thông tin đăng nhập của các thành viên thông qua những website giả mạo bắt chước trang đăng nhập của GitHub.
Bên cạnh việc chiếm đoạt tài khoản của người dùng Github, những kẻ tấn công cũng sẽ ngay lập tức download toàn bộ nội dung các private repositories của nạn nhân, bao gồm nhưng không giới hạn ở "những tài sản thuộc sở hữu của tài khoản tổ chức và các cộng tác viên khác.
-
Cách tấn công :
Cuộc tấn công DDoS.
Giai đoạn đầu của cuộc tấn công, trang web của Github hứng chịu lưu lượng băng thông khủng khiếp lên tới 1,35 terabit/giây (Tbps). Khi chuyển qua giai đoạn thứ hai, hệ thống giám sát mạng của Github đã ghi nhận được băng thông lên tới 400 gigabit/giây (Gbps).
-
Hậu quả :
Bên cạnh đó một số dịch vụ khác như GitLab và Bitbucket cũng chịu thảm cảnh tương tự, khoảng hơn 1.000 tài khoản BitBucket bị ảnh hưởng. Cuộc tấn công này diễn ra trong vòng 1 ngày và đã được ngăn chặn kịp thời. Điều may mắn hơn đó là các code không bị xóa mà chỉ bị thay đổi phần header của commit nên dễ dàng khôi phục lại.
Bên cạnh những lo ngại về bảo mật mã, sự cố này một lần nữa thu hút sự chú ý của các nhà phát triển tới thái độ sử dụng mã nguồn mở của GitHub. Trong một thời gian dài, GitHub đã bị chỉ trích vì mã nguồn không được tiết lộ, và chỉ vài ngày trước, GitHub lại một lần nữa rơi vào cơn bão dư luận vì cấm YouTube-dl. Sự việc xảy ra trong thời điểm này nên có thể là sự trả thù của nhà phát triển vô danh vì đã chặn YouTube-dl.
Theo thông tin Các hacker đã “ngang nhiên” để lại lời nhắn tới khoảng 400 nạn nhân với nội dung như sau: “Để khôi phục lại kho code của bạn và tránh bị rò rỉ, gửi chúng tôi 0,1 Bitcoin (BTC – khoảng 566USD) vào ví Bitcoin địa chỉ :ES14c7qLb5CYhLMUekctxLgc1FV2Ti9DA. Liên hệ qua emailadmin@gitsbackup.com với tài khoản đăng nhập Git của bạn với bằng chứng của việc trả tiền (Proof of Payment). Nếu bạn không chắc chúng tôi đang có dữ liệu của bạn, hãy liên hệ và chúng tôi sẽ gửi bạn bằng chứng. Kho code của bạn đã được tải xuống và sao lưu trên dịch vụ của chúng tôi. Nếu chúng tôi không nhận được khoản thanh toán trong 10 ngày tới, chúng tôi sẽ công khai kho code của bạn hoặc sử dụng chúng với mục đích khác.”
Mặc dù cuộc tấn công chỉ diễn ra trong vòng 1 ngày nhưng nó còn ảnh hưởng đến cả người dùng dịch vụ GitLab và Bitbucket. Thống kê có đến 1.000 tài khoản BitBucket bị ảnh hưởng. Điều may mắn xảy ra đó là các đoạn Code không bị xóa mà chỉ bị thay đổi phần header của commit nên người dùng có thể dễ dàng khôi phục lại.
VII. Notpetya
-
Người tấn công:
Chưa xác định được thủ phạm
-
Người bị tấn công:
Cuộc tấn công đầu tiên của Petya xuất hiện vào tối 27/06 tại Ukraine và nhanh chóng lan rộng sang các nước Anh, Nga, Ấn Độ… chỉ trong vòng chưa tới 24 giờ. Petya nhanh chóng lây lan và gây hậu quả đặc biệt nghiêm trọng, làm tê liệt nhiều hệ thống ngân hàng, sân bay, hệ thống máy chủ của doanh nghiệp… Có một danh sách dài các doanh nghiệp bị nhiễm mã độc này, nhưng chủ yếu những cuộc tấn công này xảy ra tại Ukraine.
-
Mục đích:
Mục tiêu chủ yếu của các mã độc tống tiền là các doanh nghiệp, tuy nhiên người dùng internet cũng nên cẩn trọng với những mã độc này.
-
Cách thức tấn công:
Cả hai phiên bản của Petya đều sử dụng một payload lây nhiễm bản ghi khởi động chính (master boot record) của máy tính, ghi đè bộ nạp khởi động (bootloader) Windows, và sau đó kích hoạt khởi động lại. Trong lần khởi động tiếp theo, payload được thực hiện, nó mã hóa Master File Table của hệ thống tập tin NTFS, và sau đó hiển thị thông báo đòi tiền chuộc yêu cầu thanh toán bằng Bitcoin. Trong quá trình này, một mô phỏng của trình chkdsk, máy quét hệ thống tập tin của Windows, được hiển thị trên màn hình, cho thấy rằng ổ cứng đang được sửa chữa.
Tải trọng nguyên gốc đòi hỏi người dùng cấp đặc quyền quản trị; Một biến thể của Petya được kèm với một tải trọng khác gọi là Mischa, được sử dụng nếu Petya không cài đặt được. Mischa là một payload ransomware thông thường hơn, nó mã hóa các tài liệu người dùng, cũng như các tập tin thực thi, và không cần quyền quản trị để thực thi. Các phiên bản trước đó của Petya cải trang tải trọng của nó như là một tập tin PDF, kèm theo trong một e-mail. Phiên bản "NotPetya" được sử dụng trong cuộc tấn công năm 2017 sử dụng cùng một lỗ hổng EternalBlue mà WannaCry đã sử dụng.Nhà cung cấp dịch vụ E-mail Posteo của Đức trong cuộc tấn công Petya hiện thời đã khóa một địa chỉ E-mail được dùng để liên lạc với các kẻ tống tiền. Trên máy bị nhiễm, nạn nhân bị yêu cầu phải trả 300 dollars bitcoin, rồi liên lạc với địa chỉ trên để được chỉ dẫn cách cứu tập tin. Tới giờ đã có khoảng 3.600 Euro được trả vào tài khoản bitcoin đó.
Các nhà nghiên cứu bảo mật của McAfee đã phân tích sự lây lan của các Trojan, mà hoạt động rất tinh vi. Khi lọt vào hệ thống máy của nạn nhân, phần mềm độc hại quét ngay lập tức mạng xung quanh máy chủ. Không giống như WannaCry nó hoạt động rất có phương pháp. Đầu tiên NotPetya, cố gắng tìm một máy chủ tên miền (Domain Server). Từ máy chủ đó các mã độc hại sau đó thu thập một danh sách các máy tính trên mạng để nhiễm vào. Điều này tạo ra lưu lượng giao thông ít hơn nhiều trên mạng so với lối phát các gói dữ liệu bừa bãi của WannaCry hoặc Conficker.
Trước hết như WannaCry nó thử qua lỗ hổng EternalBlue. Microsoft, tuy nhiên, đã có hotfix cho lỗ hổng này cả cho phiên bản Windows XP. Khả năng khai thác hiện nay lỗ hổng này, là khá nhỏ. Do đó NotPetya có các cuộc tấn công khác. Trong số những hoạt động khác, Trojan cố gắng sao chép chính nó vào thư mục ADMIN $ ẩn của các máy tính khác và sau đó khởi động bởi tập tin thực thị PsExec - tuy nhiên nó cần quyền quản trị trong miền. Nếu không lấy được, NotPetya vẫn có khả năng sử dụng mệnh lệnh Windows Management Instrumentation Command-line (WMIC) để chạy trên máy tính khác. Để lấy được quyền cần thiết, NotPetya mang theo một công cụ lấy mật mã, giống như công cụ Mimikatz và LSADump
Bên cạnh đó, các nhà nghiên cứu bảo mật phát hiện ra, những thiệt hại do NotPetya gây ra không thể sửa chữa. Matt Suiche nhận thấy, NotPetya ghi đè lên một phần của MBR mà không thể đảo ngược được - vì vậy không có cách nào để khôi phục lại tình trạng ban đầu. Kaspersky lưu ý trong phân tích của ông, NotPetya thậm chí không quan tâm đến việc tạo ra một ID thực sự cho các máy tính bị nhiễm. ID này phải được nạn nhân cho biết khi trả tiền chuộc. Tuy nhiên, vì nó không chứa thông tin về dữ liệu được mã hóa, các kẻ tống tiền cũng không thể định rõ là nó thuộc chìa khóa nào. Cụ thể, điều này có nghĩa rằng ngay cả khi họ muốn, các tác giả NotPetya cũng không thể giúp đỡ các nạn nhân trong việc khôi phục các dữ liệu bị ghi đè hoặc bị mã hóa
-
Hậu quả:
NotPetya là một loại virus ransomware đã tấn công hàng nghìn máy tính với sự trợ giúp của lỗ hổng hệ điều hành Windows. Phần mềm độc hại gây ra nhiều vấn đề không chỉ cho người dùng máy tính gia đình mà còn cho các công ty và cơ sở hạ tầng. Do cuộc tấn công của phần mềm độc hại, các chuyến bay đã bị hoãn và các trạm xăng ngừng hoạt động bình thường. Hai tháng sau cuộc tấn công bằng ransomware, các công ty vẫn đang tính toán thiệt hại tài chính và số tiền lên tới 200-300 triệu đô la cho mỗi công ty.\Cuộc tấn công trên toàn thế giới nhằm vào Mỹ, Anh , Tây Ban Nha, và chắc chắn là Ukraine là khó khăn nhất.
Tuy nhiên, virus nhắm vào nhà máy điện Chernobyl vì các nhân viên phải kiểm soát mức độ bức xạ bằng tay. Cho đến nay, vi rút:
- làm hỏng cài đặt MBR, các mẫu phần mềm độc hại riêng lẻ mã hóa tệp
- đòi 300 USD tiền chuộc
- khai thác lỗ hổng hệ điều hành Windows
- gửi wowsmith123456@posteo.net cho mục đích liên hệ
- cải trang thành Petya , nhưng hoạt động như một phần mềm độc hại độc lập
- nhắm vào Hoa Kỳ, Châu Âu và đặc biệt là Ukraina
Công ty vận tải AP Moller-Maersk của Đan Mạch là một trong những nạn nhân của vụ tấn công bằng ransomware lớn vào ngày 28/6. Ransomware tấn công Maersk Line, APM Terminals và Damco thuộc về gã khổng lồ vận chuyển.
Theo báo cáo tài chính của công ty, cuộc tấn công đã gây ra "gián đoạn kinh doanh đáng kể" có tác động tiêu cực về tài chính. Sau cuộc tấn công, các hệ thống máy tính đã bị đóng cửa để ngăn chặn phần mềm độc hại lây lan.
Trong vài ngày, công việc trở lại bình thường. Tuy nhiên, công ty đã khôi phục hoàn toàn sau vụ xâm nhập ransomware chỉ vào ngày 9 tháng 7. May mắn thay, AP Moller-Maersk không bị mất bất kỳ tài liệu nào và không bị vi phạm dữ liệu.
Tuy nhiên, vụ tấn công bằng ransomware NotPetya là một bài học đắt giá cho công ty vận chuyển. Cuộc tấn công mạng này chứng tỏ rằng các tập đoàn phải quan tâm nhiều hơn đến an ninh mạng và cải thiện hệ thống bảo mật hiện tại của họ để tránh thiệt hại tài chính.
What's Your Reaction?